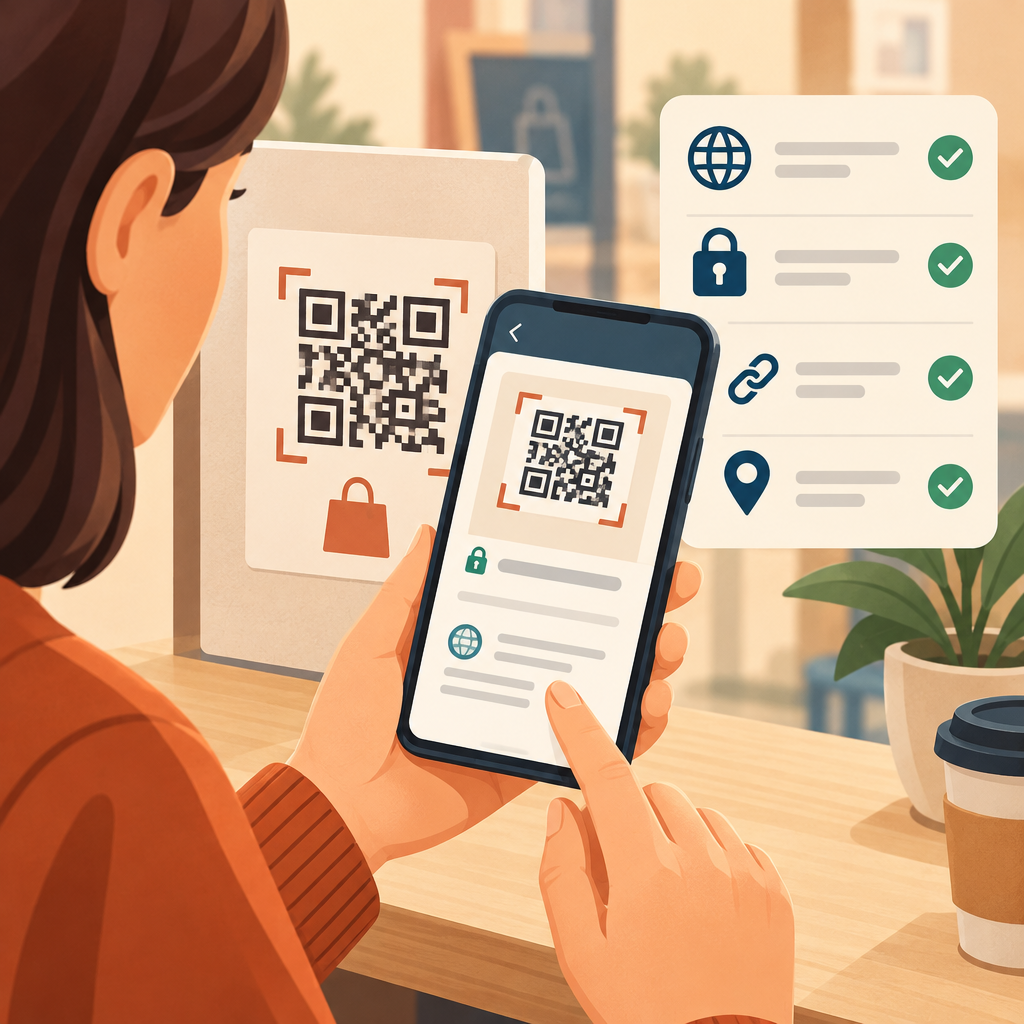
Najbezpieczniej jest nie otwierać strony od razu po zeskanowaniu kodu. Najpierw wyświetl adres, sprawdź właściwą domenę, zabezpieczenie połączenia i zgodność linku z sytuacją, w której znalazł się kod QR. Sam kod QR nie gwarantuje bezpieczeństwa — może prowadzić do prawdziwej witryny, ale również do strony wyłudzającej dane, fałszywej płatności albo złośliwego pliku. Tak działa między innymi oszustwo na kod QR, określane czasem jako quishing.
Dlaczego kod QR może być niebezpieczny?
Kod QR to graficzny zapis informacji, najczęściej adresu internetowego. Po jego zeskanowaniu telefon może pokazać link i zaproponować otwarcie go w przeglądarce. Samo odczytanie kodu zwykle nie oznacza jeszcze wejścia na stronę, ale kliknięcie odnośnika może przenieść użytkownika do witryny kontrolowanej przez oszusta.
Przestępca może przykleić własny kod na istniejącej naklejce, umieścić go w wiadomości albo stworzyć komunikat udający informację od banku, firmy kurierskiej, operatora parkingu czy organizatora wydarzenia. Celem może być wyłudzenie loginu, hasła, danych karty, kodu autoryzacyjnego lub nakłonienie do zainstalowania aplikacji.
Najpierw wyświetl adres, a dopiero potem go otwórz
Po zeskanowaniu kodu zatrzymaj się na ekranie podglądu. Aplikacja aparatu lub czytnik powinny pokazać adres, do którego prowadzi kod. Nie wybieraj od razu opcji „Otwórz”, zwłaszcza jeśli kod pochodzi z nieoczekiwanej wiadomości, kartki, plakatu albo naklejki.
Jeśli telefon nie pokazuje pełnego adresu, możesz skopiować go do notatnika lub użyć funkcji udostępnienia bez otwierania strony. Nie wklejaj jednak podejrzanego linku do przypadkowych serwisów internetowych, jeśli zawiera prywatne dane, tokeny dostępu lub inne informacje zapisane w adresie.
Jak ocenić adres strony?
Najważniejsza jest rzeczywista domena, czyli zasadnicza nazwa strony znajdująca się przed końcówką, taką jak „.pl”, „.com” lub „.org”. Czytaj adres od prawej do lewej i zwracaj uwagę na fragment bezpośrednio przed pierwszym ukośnikiem.
- Adres „https://bank.example.pl” prowadzi do domeny „example.pl”, a „bank.example.pl” jest jej subdomeną.
- Adres „https://example.pl.bankowa-weryfikacja.com” prowadzi do domeny „bankowa-weryfikacja.com”, nie do „example.pl”.
- Podobnie mylący może być adres „example-pl.com”, który nie musi mieć żadnego związku z witryną „example.pl”.
Sprawdź, czy nazwa domeny jest zapisana dokładnie tak, jak w oficjalnych materiałach firmy. Oszuści wykorzystują literówki, dodatkowe słowa, myślniki, znaki przypominające litery oraz domeny z inną końcówką. Szczególną ostrożność zachowaj przy adresach skróconych, ponieważ przed otwarciem nie widać wtedy strony docelowej.
HTTPS pomaga, ale nie potwierdza uczciwości strony
Symbol kłódki i adres zaczynający się od „https” oznaczają, że połączenie z witryną jest szyfrowane. Utrudnia to przechwycenie danych podczas transmisji, ale nie odpowiada na pytanie, kto prowadzi stronę. Oszust również może korzystać z szyfrowanego połączenia.
Dlatego HTTPS traktuj jako podstawowe zabezpieczenie techniczne, a nie dowód, że strona należy do banku, sklepu lub urzędu. Jeśli przeglądarka wyświetla ostrzeżenie o certyfikacie, połączeniu lub bezpieczeństwie, zamknij stronę i nie kontynuuj.
Porównaj kod QR z sytuacją, w której go znalazłeś
Link powinien pasować do kontekstu. Jeżeli kod znajduje się na parkomacie, sprawdź, czy nie został naklejony na oryginalną instrukcję. Jeśli otrzymujesz go w wiadomości o przesyłce, nie zakładaj automatycznie, że wiadomość jest prawdziwa. Zweryfikuj informacje w oficjalnej aplikacji, na stronie wpisanej ręcznie lub przez numer kontaktowy znaleziony w niezależnym, oficjalnym źródle.
Nie ufaj presji czasu. Komunikaty o blokadzie konta, konieczności natychmiastowej dopłaty, karze albo utracie pieniędzy mają skłonić do działania bez sprawdzenia adresu. Prawdziwości komunikatu nie potwierdza też logo, kolorystyka ani profesjonalny wygląd strony.
Co powinno wzbudzić szczególną czujność?
- prośba o login, hasło, numer karty, kod autoryzacyjny lub dane dokumentu;
- żądanie szybkiej płatności albo dopłaty niewielkiej kwoty;
- polecenie instalacji aplikacji spoza oficjalnego sklepu;
- prośba o włączenie nieznanych uprawnień, profilu konfiguracyjnego lub zdalnego dostępu;
- adres skrócony albo wielokrotne przekierowania;
- literówki i nietypowa domena, mimo że strona udaje znaną firmę;
- ostrzeżenia przeglądarki lub komunikat, że trzeba wyłączyć zabezpieczenia;
- kod naklejony na inny kod QR albo widoczne ślady ingerencji w materiał.
Żadna pojedyncza cecha nie rozstrzyga o bezpieczeństwie. Połączenie kilku sygnałów ostrzegawczych oznacza jednak, że lepiej przerwać i zweryfikować sprawę innym kanałem.
Nie wpisuj danych tylko dlatego, że strona wygląda znajomo
Strona phishingowa, czyli witryna udająca prawdziwy serwis w celu wyłudzenia informacji, może bardzo dokładnie naśladować wygląd banku lub sklepu. Po otwarciu linku nie loguj się automatycznie. W przypadku usług finansowych zamknij kartę i uruchom oficjalną aplikację albo samodzielnie wpisz znany adres w przeglądarce.
Jeśli kod QR ma służyć do płatności, sprawdź przed zatwierdzeniem odbiorcę, kwotę, opis i numer rachunku wyświetlone w aplikacji bankowej. Nie potwierdzaj operacji tylko dlatego, że instrukcja na plakacie lub stronie mówi o konieczności szybkiego działania. W razie rozbieżności anuluj płatność.
Uważaj na pliki i aplikacje po zeskanowaniu kodu
Nie instaluj aplikacji pobranej z linku w kodzie QR, szczególnie jeśli telefon wyświetla ostrzeżenie albo plik pochodzi spoza oficjalnego sklepu. Dotyczy to również plików z rozszerzeniem sugerującym aplikację, dokumentów wymagających włączenia makr oraz profili konfiguracyjnych.
Sam fakt, że strona proponuje pobranie pliku, nie oznacza jeszcze infekcji, ale nie ma powodu, by otwierać nieznane załączniki. Jeśli potrzebujesz aplikacji konkretnej firmy, znajdź ją niezależnie w oficjalnym sklepie i sprawdź nazwę wydawcy oraz opinie z kilku źródeł.
Co zrobić, gdy kod QR wydaje się podejrzany?
- Nie otwieraj linku i nie wpisuj żadnych danych.
- Zamknij podgląd lub kartę przeglądarki.
- Jeśli kod znajduje się w miejscu publicznym, poinformuj obsługę obiektu o możliwej podmianie.
- Jeżeli wiadomość wygląda na próbę wyłudzenia, nie odpowiadaj na nią i usuń ją po zachowaniu informacji potrzebnych do zgłoszenia.
- Sprawdź sprawę w oficjalnym kanale firmy, której dotyczy komunikat.
Nie skanuj ponownie podejrzanego kodu tylko po to, by sprawdzić, dokąd prowadzi. Jeśli musisz go udokumentować, bezpieczniej zrobić zdjęcie samego materiału niż otwierać adres na telefonie.
Co zrobić, jeśli podano dane lub wykonano płatność?
Jeśli po zeskanowaniu kodu wpisano hasło, natychmiast zmień je na prawdziwej stronie usługi. Jeżeli tego samego hasła używasz w innych miejscach, zmień je również tam. Włącz dodatkowe uwierzytelnianie, jeśli jest dostępne, i sprawdź aktywne sesje oraz ostatnie logowania.
W przypadku podania danych karty lub wykonania podejrzanej transakcji skontaktuj się z bankiem przez oficjalną aplikację, stronę albo numer zapisany na karcie. Poproś o wskazanie właściwego postępowania i monitoruj rachunek. Jeśli zainstalowano nieznaną aplikację albo udzielono jej nietypowych uprawnień, odłącz urządzenie od internetu, usuń zagrożenie zgodnie z instrukcjami producenta i rozważ pomoc specjalisty.
Ważne jest także zgłoszenie oszustwa odpowiednim instytucjom. Aktualne kanały zgłoszeń i dalsze kroki mogą zależeć od rodzaju incydentu oraz użytej usługi, dlatego przed działaniem sprawdź informacje na oficjalnych stronach banku, operatora lub właściwego organu.
Najprostsza zasada bezpiecznego skanowania
Traktuj kod QR jak nieznany link, a nie jak bezpieczny skrót. Najpierw zobacz adres, potem sprawdź domenę i kontekst, a dopiero na końcu zdecyduj, czy wejść na stronę. Nie podawaj danych ani nie zatwierdzaj płatności, jeśli cokolwiek się nie zgadza. Taka krótka kontrola znacząco zmniejsza ryzyko, że oszustwo na kod QR zakończy się utratą danych lub pieniędzy.